




Explained: eMudhra की सुरक्षा में चूक से उठे बड़े सवाल, क्या HTTPS लॉक पर अब भी कर सकते हैं भरोसा?
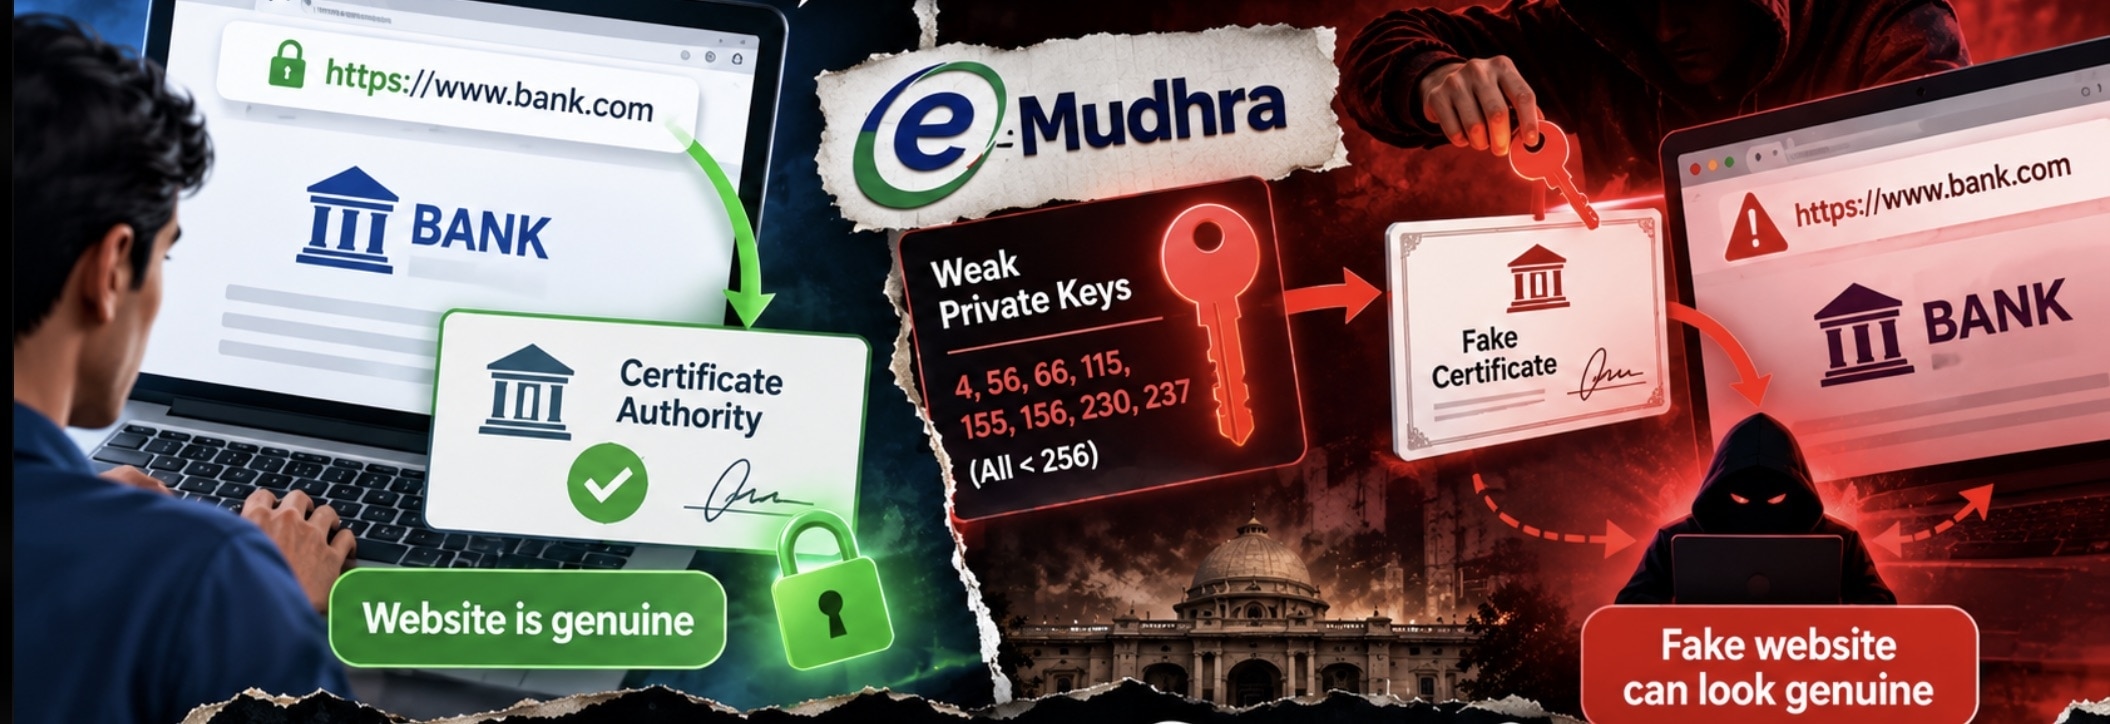
कोई भी वेबसाइट ओपन करने पर अगर URL में HTTPS दिखता है तो लोगों को लगता है ये वेबसाइट सेफ है. लेकिन ऐसा नहीं है. eMudhra की एक गलती की वजह से दुनिया भर में इसकी आलोचना हो रही है. आखिर इतनी बड़ी गलती कैसे हो गई और eMudhra करता क्या है?
Advertisement
X


मुन्ज़िर अहमद
- नई दिल्ली,
- 22 अक्टूबर 2026,
- (अपडेटेड 22 अक्टूबर 2026, 2:47 PM IST)
इंटरनेट पर जब आप अपने बैंक, ई-कॉमर्स वेबसाइट या किसी सरकारी पोर्टल को खोलते हैं, तो ब्राउजर में HTTPS और ताले का निशान देखकर भरोसा करते हैं कि वेबसाइट असली है और आपका कनेक्शन सुरक्षित है. लेकिन क्या हो, अगर वेबसाइट की पहचान पर भरोसा दिलाने वाले सिस्टम में ही गंभीर खामी निकल आए? क्या हो अगर लॉक दिख रहा है फिर भी असली जैसी दिखने वाली बैंक वेबसाइट ही नकली हो? ऐसे में आपकी जिंदगी भर की जमापूंजी मिनट में हवा हो सकती है और पहचान चोरी हो सकती है.
यह भी पढ़ें: eMudhra की बड़ी गलती से इंटरनेट की सुरक्षा पर खतरा, Google-Apple ने कमजोर सर्टिफिकेट को किया ब्लॉक!
भारत की प्राइवेट डिजिटल सर्टिफिकेट कंपनी eMudhra से जुड़ा मामला इसी सवाल को सामने लाया है. कंपनी के अंतरराष्ट्रीय वेबसाइट-सुरक्षा कारोबार से जुड़े आठ सर्टिफिकेट अथॉरिटी की प्राइवेट की में गंभीर कमजोरी पाई गई. Google, Mozilla, Apple और Microsoft जैसे टेक्नोलॉजी दिग्गजों ने अफेक्टेड सर्टिफिकेट को ब्लॉक करने के कदम उठाए. अब भारत सरकार ने भी मामले की जांच के लिए विशेष टीम बनाई है.
सम्बंधित ख़बरें
लेकिन इस पूरे मामले में तीन सवाल सबसे अहम हैं. गलती हुई कैसे, क्या यूजर्स का डेटा चोरी हुआ और क्या सरकार कंपनी को बचाने की कोशिश कर रही है?
क्या है eMudhra और इसकी सर्विस का काम?
eMudhra एक भारतीय कंपनी है, जो डिजिटल सिग्नेचर सर्टिफिकेट और eSign जैसी सर्विसेज देती है. इसके अलावा, कंपनी का अंतरराष्ट्रीय कारोबार वेबसाइटों और सॉफ्टवेयर के लिए डिजिटल सर्टिफिकेट जारी करता है.
Advertisement
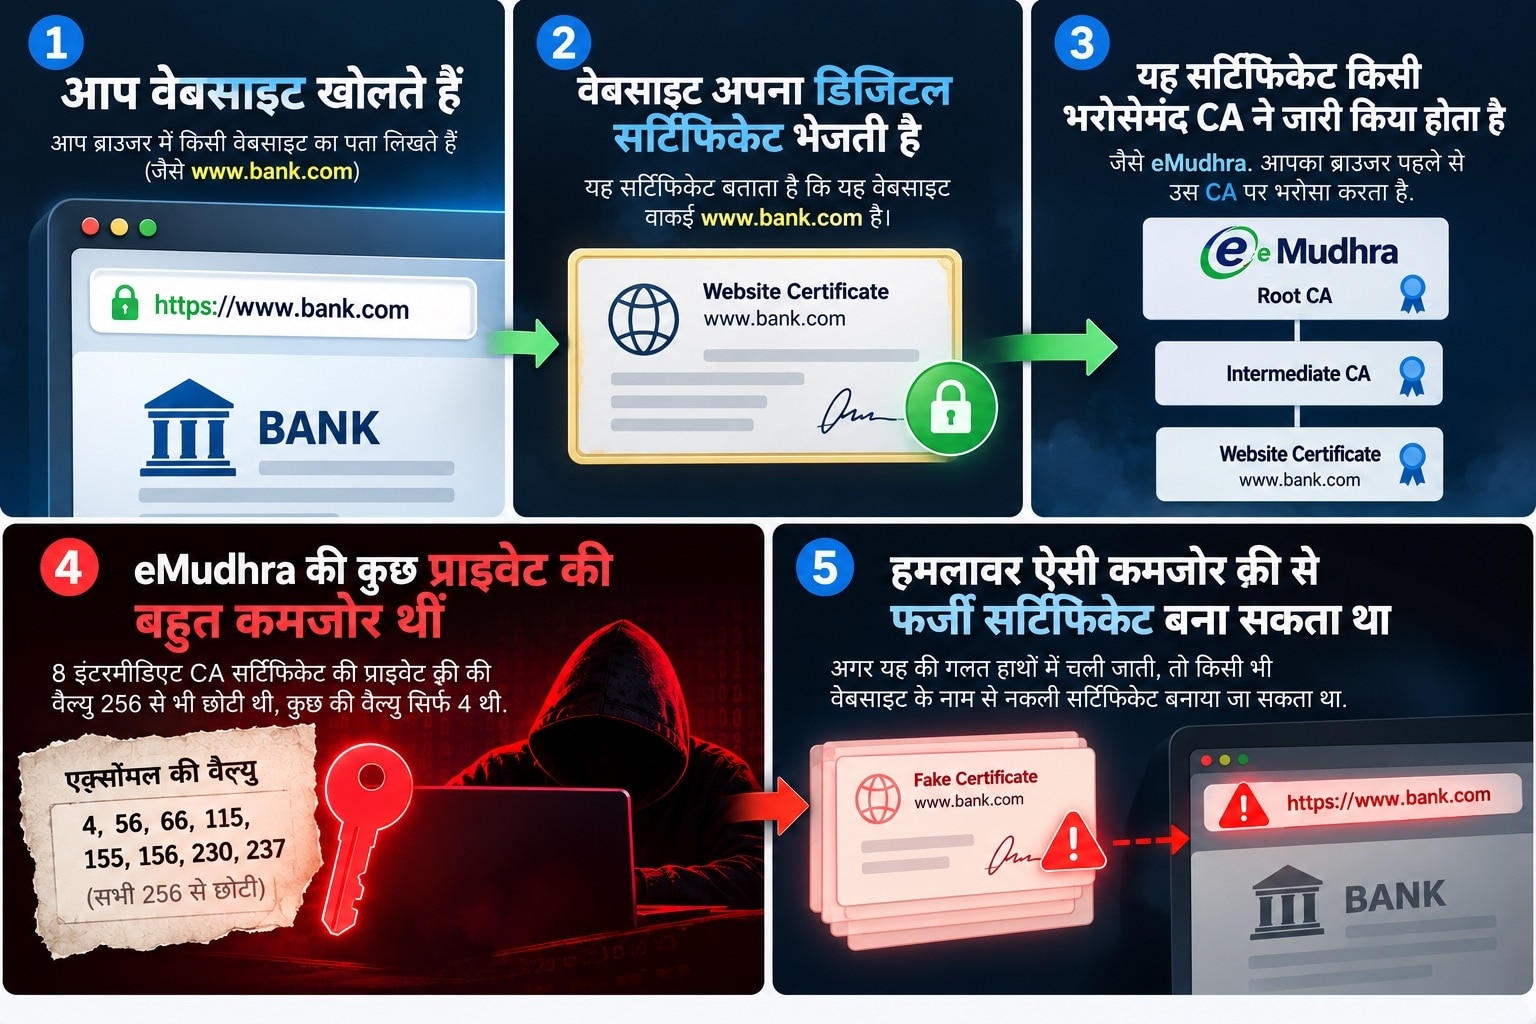
इसे आसान उदाहरण से समझिए. जब आप किसी बैंक की वेबसाइट खोलते हैं, तो ब्राउजर को यह जांचना होता है कि सामने वाली वेबसाइट वास्तव में उसी बैंक की है या कोई उसकी नकल कर रहा है. इस पहचान की पुष्टि में डिजिटल सर्टिफिकेट और Certificate Authority यानी CA की भूमिका होती है.
यह भी पढ़ें: अमेरिका- यूरोप... में हड़कंप, PHP में खामी और कई देशों ने बंद की वेबसाइट, तुरंत कर लें ये काम
CA को इंटरनेट की डिजिटल पहचान जांचने वाली संस्था समझ सकते हैं. इसकी प्राइवेट की से सर्टिफिकेट पर डिजिटल सिग्नेचर किए जाते हैं. अगर किसी अटैकर के हाथ में ऐसी की आ जाए, तो वह किसी दूसरी वेबसाइट के नाम से फर्जी सर्टिफिकेट बनाने की कोशिश कर सकता है. ऐसी स्थिति में, अगर यूजर का ब्राउजर उस सर्टिफिकेट पर भरोसा करता रहे और हमलावर ट्रैफिक को बीच में रोकने की स्थिति में हो, तो यूजर का कनेक्शन खतरे में पड़ सकता है.
सिर्फ 4 नंबर वाली प्राइवेट की कैसे बनी खतरा?
इस मामले की सबसे चौंकाने वाली बात प्राइवेट की की वैल्यू है. CERT-In के मुताबिक, प्रभावित P-384 एलिप्टिक कर्व प्राइवेट की की वैल्यू 256 से छोटी थी. रिपोर्ट्स में आठ वैल्यू 4, 56, 66, 115, 155, 156, 230 और 237 बताई गई हैं. यानी एक की की वैल्यू सिर्फ 4 थी.
Advertisement
सामान्य तौर पर ऐसी क्रिप्टोग्राफिक की इतनी बड़ी और एक्स्ट्राऑर्डिनरी होनी चाहिए कि पब्लिक जानकारी के आधार पर उसे निकालना व्यावहारिक रूप से नामुमकिन हो. लेकिन यहां वैल्यू इतनी छोटी थी कि संभावित संख्याओं को जांचकर प्राइवेट की निकाली जा सकती थी.
यह आठ अंकों वाली की का मामला नहीं था. असल समस्या यह थी कि बहुत बड़ी होनी चाहिए वाली क्रिप्टोग्राफिक संख्या की जगह बेहद छोटी वैल्यू इस्तेमाल हुई. यह P-384 एल्गोरिदम की कमजोरी नहीं, बल्कि की बनाने की प्रक्रिया में हुई चूक थी.
यह भी पढ़ें: बेकाबू होता AI, खुद से फैसला लेकर कर रहा है हैकिंग, टेस्टिंग ग्राउंड से निकल भागा!
eMudhra के अनुसार, ये सर्टिफिकेट अप्रैल 2025 में की गई Key Generation Ceremony के दौरान बने थे. कंपनी ने कहा कि आठ प्रभावित सर्टिफिकेट में से केवल एक को प्रोडक्शन में इस्तेमाल किया गया था, लेकिन किसी ने भी वेबसाइटों के लिए अंतिम सर्टिफिकेट जारी नहीं किया. कंपनी का यह भी कहना है कि उसकी रूट CA प्राइवेट की और बाकी इंटरमीडिएट CA प्रभावित नहीं हुए.
क्या यूजर्स का डेटा चोरी हुआ?
अभी तक सार्वजनिक जानकारी से यह साबित नहीं होता कि इस खामी का इस्तेमाल करके किसी यूजर का डेटा चोरी किया गया या किसी वास्तविक हमले को अंजाम दिया गया.
Advertisement
eMudhra ने कहा है कि उसके इंफ्रास्ट्रक्चर से समझौता नहीं हुआ और डेटा ब्रीच नहीं हुआ. Google ने भी बताया कि प्रभावित छह TLS इंटरमीडिएट CA से जुड़े कोई सर्टिफिकेट कार्रवाई से पहले सर्टिफिकेट ट्रांसपेरेंसी लॉग में दर्ज नहीं थे. यह लॉग सार्वजनिक वेबसाइट सर्टिफिकेट की निगरानी में मदद करता है. गूगल के मुताबिक, क्रोम और एंड्रॉयड यूजर्स की सुरक्षा के लिए प्रभावित की को ब्लॉक करने के कदम उठाए गए.
लेकिन इसका मतलब यह नहीं कि जोखिम काल्पनिक था. कमजोर प्राइवेट की से फर्जी सर्टिफिकेट जारी करने की संभावना थी. कुछ ऐसे सॉफ्टवेयर और सिस्टम भी हैं जो ब्राउजर की तरह सर्टिफिकेट कैंसिल होने की जानकारी तुरंत नहीं लेते. इसलिए उन्हें अलग से अपडेट करना पड़ सकता है.
Google, Mozilla और Cloudflare ने क्या कहा?
Google ने 17 अक्टूबर 2026 को रिपोर्ट मिलने के बाद प्रभावित की को ब्लॉक करने के लिए क्रोम में सुरक्षा अपडेट जारी किया. Mozilla ने Firefox में OneCRL के जरिए प्रभावित सर्टिफिकेट को ब्लॉक किया. IFF के मुताबिक, ऐपल और माइक्रोसॉफ्ट ने भी प्रभावित सर्टिफिकेट के खिलाफ कदम उठाए.
यह भी पढ़ें: WhatsApp में बदलने वाला है नेविगेशन बार, स्क्रॉल करते ही होगा छोटा!
Cloudflare ने कहा कि उसने अपने सिस्टम में सुरक्षा उपाय लागू किए और उसकी जांच में अपनी सेवाओं पर इस खामी के गलत यूज होने का सबूत नहीं मिला. कंपनी ने यह भी बताया कि कुछ कस्टमर्स को अपने सॉफ्टवेयर, सर्टिफिकेट स्टोर और सिस्टम अपडेट करने की जरूरत पड़ सकती है.
Advertisement
MeitY क्या कह रहा है और क्या सरकार कंपनी को बचा रही है?
MeitY का कहना है कि eMudhra के दो अलग-अलग कारोबार हैं. भारत में डिजिटल सिग्नेचर सर्टिफिकेट और eSign सेवाएं Controller of Certifying Authorities यानी CCA के नियमन के तहत आती हैं. वहीं, इंटरनैशनल वेबसाइट-सुरक्षा सर्टिफिकेट कारोबार ग्लोबल भरोसे की व्यवस्था के तहत चलता है और इंडिपेंडेंट वेब ट्रस्ट ऑडिट से गुजरता है. मंत्रालय ने कहा कि घरेलू DSC और eSign सेवाएं इस घटना से प्रभावित नहीं हुईं और भारतीय वेबसाइटों तथा ऐप्स पर असर बहुत लिमिटेड और कम समय के लिए रहा. सरकार ने जांच के लिए स्पेशल टीम भी बनाई है.
इस बयान को सीधे कंपनी का बचाव कहना अभी सही नहीं होगा. सरकार का यह स्पष्ट करना जरूरी है कि भारत की कौन-सी सर्विसेज प्रभावित हुईं और कौन-सी नहीं. लेकिन एक इंपॉर्टेंट सवाल बाकी है: जब सर्टिफिकेट बनाने के प्रोसेस में इतनी गंभीर गलती हुई, तो इसकी पूरी तकनीकी वजह क्या थी? इंडिपेंडेंट ऑडिट में यह कमजोरी पहले क्यों नहीं पकड़ी गई? और क्या सुरक्षा नियंत्रणों में लापरवाही हुई?
IFF (इंटरनेट फ्रीडम फाउंडेशन) ने 22 अक्टूबर को eMudhra, CERT-In और MeitY को लिखकर इंडिपेंडेंट ऑडिट, घटना की विस्तृत रिपोर्ट और जांच की मांग की है. संगठन ने यह भी सवाल उठाया है कि सार्वजनिक रूप से उपलब्ध सर्टिफिकेट से इन प्राइवेट की को निकाला जा सकता था.
Advertisement
अमेरिका में ऐसा होता तो क्या कंपनी पर जुर्माना लगता?
अमेरिका में साइबर सुरक्षा मामलों में कंपनियों पर कार्रवाई के उदाहरण हैं. अक्टूबर 2024 में अमेरिकी सिक्योरिटीज एंड एक्स्चेंज कमीशन यानी SEC ने चार कंपनियों पर साइबर घटनाओं से जुड़े भ्रामक खुलासों के लिए कुल करीब 7 मिलियन डॉलर का जुर्माना घोषित किया था. आरोप यह था कि कंपनियों ने निवेशकों को साइबर घटनाओं की गंभीरता के बारे में सही जानकारी नहीं दी.
लेकिन वह मामला eMudhra की तकनीकी खामी जैसा नहीं था. इसलिए यह कहना गलत होगा कि eMudhra पर भी अपने आप वैसा ही जुर्माना लगना चाहिए. सही सवाल यह है कि जांच में अगर लापरवाही या कानून का उल्लंघन मिलता है, तो क्या भारत में लागू नियमों के तहत कार्रवाई होगी?
आम यूजर को क्या करना चाहिए?
आम यूजर्स अपने ब्राउजर और ऑपरेटिंग सिस्टम को अपडेट रखें. सर्टिफिकेट चेतावनी आने पर उसे नजरअंदाज न करें और ब्राउजर की सुरक्षा सेटिंग खुद से कमजोर न करें. वेबसाइट ऑपरेटर्स और आईटी टीमों को जांचना चाहिए कि उनकी वेबसाइट प्रभावित सर्टिफिकेट पर निर्भर तो नहीं है. जरूरत पड़ने पर उन्हें दूसरी भरोसेमंद सर्टिफिकेट सिस्टम अपनानी चाहिए.
इस मामले में आगे क्या होगा ये फिलहाल अभी जांच पर निर्भर है. सरकार को पूरा इंसिडेंट रिपोर्ट पबल्कि करना चाहिए. फिलहाल यह कहना सही नहीं होगा कि यूजर्स का डेटा चोरी हुआ या MeitY कंपनी को जान-बूझकर बचा रहा है. लेकिन यह जरूर जरूरी है कि जांच केवल भारत में असर सीमित होने तक न रुके. उसे यह भी बताए कि कमजोर की बनी कैसे, ऑडिट में क्यों नहीं पकड़ी गई और ऐसी गलती दोबारा न हो, इसके लिए क्या बदला जाएगा.
Advertisement
इंटरनेट पर भरोसा केवल HTTPS के ताले से नहीं बनता. इसके लिए मजबूत सुरक्षा, स्वतंत्र जांच और गलती होने पर जवाबदेही भी जरूरी है.
---- समाप्त ----


TOPICS: