


पेंटागन में साइबर अटैक, 30 लाख से ज्यादा सैन्य कर्मियों का कॉन्टैक्ट, सोशल मीडिया-जॉब डिटेल्स लीक
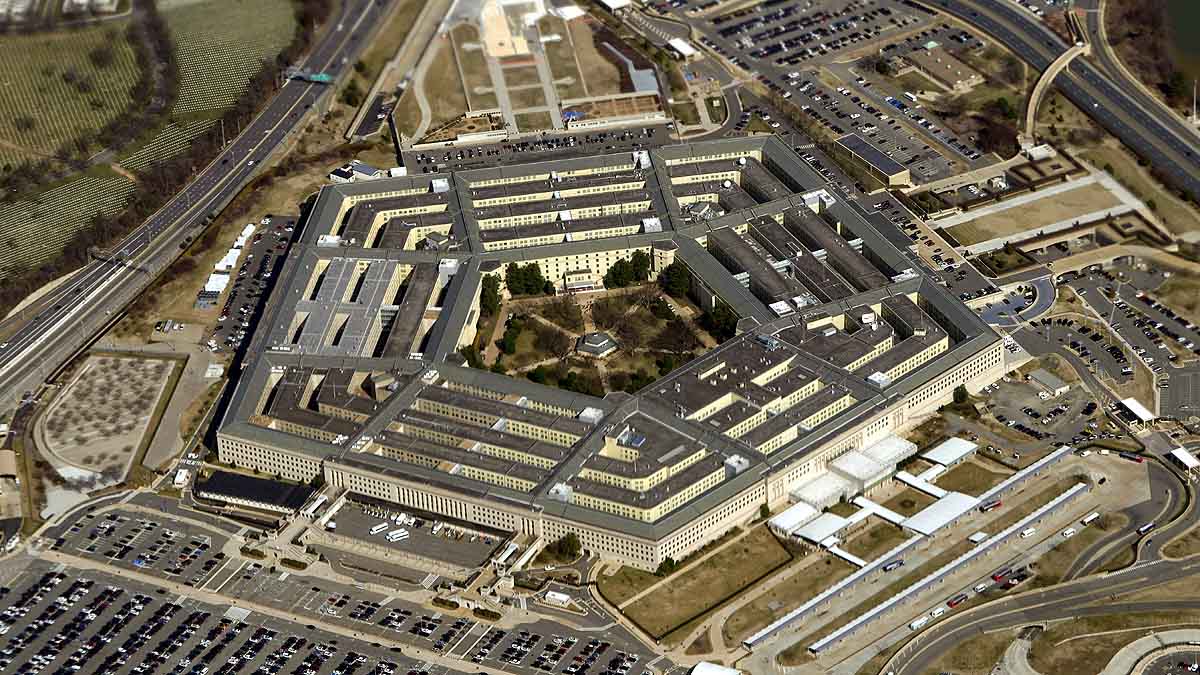
पेंटागन के डिफेंस मैनपावर डेटा सेंटर सिस्टम में अक्टूबर 2025 से जुलाई 2026 तक का डेटा चोरी हुआ है. 27.6 लाख जीवित और 2.94 लाख मृत सैन्य कर्मियों का डेटा लीक हुआ. जिसमें उनकी पर्सनल और जॉब डिटेल्स उजागर हुई हैं.
Advertisement
X


ऋचीक मिश्रा
- नई दिल्ली,
- 29 सितंबर 2026,
- (अपडेटेड 29 सितंबर 2026, 11:13 AM IST)

अमेरिकी रक्षा विभाग यानी पेंटागन के डेटाबेस में बड़ा साइबर हमला हुआ है. डिफेंस मैनपावर डेटा सेंटर (DMDC) के सिस्टम में अवैध यूजर्स ने अक्टूबर 2025 से जुलाई 2026 तक पहुंच बनाई. इस ब्रीच में 27.6 लाख जीवित लोगों और 2.94 लाख मृत व्यक्तियों का व्यक्तिगत डेटा उजागर हो गया. इसमें नाम, सोशल सिक्योरिटी नंबर, जन्मतिथि, कॉन्टैक्ट डिटेल्स और नौकरी के विवरण जैसी जानकारियां शामिल हैं.
ये डेटा अनइनक्रिप्टेड था, जिससे जोखिम और बढ़ गया. पेंटागन ने खामी पता चलते ही तुरंत पैच कर दिया. अब तक डेटा के दुरुपयोग का कोई सबूत नहीं मिला है. प्रभावित लोगों को एक साल की मुफ्त क्रेडिट मॉनिटरिंग दी जा रही है. यह घटना अमेरिकी सैन्य कर्मियों की सुरक्षा और साइबर तैयारियों पर गंभीर सवाल खड़े करती है.
यह भी पढ़ें: अमेरिकी हाइपरसोनिक मिसाइल 'ब्लैकबीयर्ड' का पहला टेस्ट सफल, 7 मिनट में जाएगी 800 KM
सम्बंधित ख़बरें


DMDC पेंटागन का मुख्य पर्सनल रिकॉर्ड रिपॉजिटरी है. इसमें सक्रिय ड्यूटी सैनिक, रिजर्व, सिविलियन कर्मचारी, ठेकेदार, रिटायर्ड, दिग्गज और सैन्य परिवारों के सदस्य शामिल हैं. एजेंसी 6 करोड़ से ज्यादा रिकॉर्ड रखती है. इस ब्रीच में सिर्फ नाम और संपर्क ही नहीं, बल्कि लोगों के जॉब डिटेल्स भी लीक हुए.
यह जानकारी राष्ट्रीय सुरक्षा के लिहाज से संवेदनशील मानी जाती है क्योंकि इससे सैन्य संरचना और भूमिकाओं का अंदाजा लगाया जा सकता है. अवैध यूजर्स की संख्या कम बताई गई है, लेकिन लंबे समय तक पहुंच बनी रहने से सिस्टम की कमजोरी साफ नजर आती है. जुलाई 2026 में खामी का पता चला और तुरंत सुधार किया गया. अधिकारी कह रहे हैं कि अभी तक कोई दुरुपयोग नहीं दिख रहा, लेकिन जोखिम बना हुआ है.
Advertisement
राष्ट्रीय सुरक्षा और संभावित खतरे
इस तरह के डेटा लीक से पहचान की चोरी, फिशिंग हमले और यहां तक कि जासूसी के खतरे बढ़ सकते हैं. सोशल सिक्योरिटी नंबर और जन्मतिथि जैसी जानकारी से नकली दस्तावेज बनाए जा सकते हैं. जॉब डिटेल्स से सैन्य कर्मियों की भूमिकाएं उजागर होने से दुश्मन देशों या हैकर्स को फायदा हो सकता है.
पेंटागन ने प्रभावित लोगों को आइडेंटिटी प्रोटेक्शन और क्रेडिट मॉनिटरिंग की पेशकश की है. जांच चल रही है और साइबर सुरक्षा उपायों को मजबूत किया जा रहा है. यह घटना ऐसे समय हुई है जब एफबीआई के जॉब्स पोर्टल में भी ब्रीच की खबर आई है.
वहां हैकिंग ग्रुप शिनीहंटर्स ने डेटा लीक की धमकी दी थी, लेकिन बाद में कहा कि वे इसे जारी नहीं करेंगे. दोनों घटनाएं अमेरिकी सरकारी सिस्टम की साइबर कमजोरियों को उजागर करती हैं. पेंटागन ने तुरंत कार्रवाई करते हुए वल्नरेबिलिटी को पैच किया. अधिकारी जांच में लगे हैं कि घुसपैठिए कौन थे और उनका मकसद क्या था.
यह भी पढ़ें: स्वदेशी रुक्मिणी टर्मिनल... इजरायल पर कम होगी निर्भरता, हिंद महासागर में खुफिया कम्युनिकेशन आसान
अभी तक कोई वित्तीय नुकसान या डेटा का गलत इस्तेमाल सामने नहीं आया है. फिर भी, लंबे समय तक पहुंच बने रहना चिंता का विषय है. विशेषज्ञों का मानना है कि ऐसे सिस्टम में मजबूत एन्क्रिप्शन, नियमित ऑडिट और मल्टी-फैक्टर ऑथेंटिकेशन जरूरी हैं.
Advertisement
सैन्य डेटा इतना संवेदनशील होता है कि छोटी सी चूक भी बड़े खतरे पैदा कर सकती है. अमेरिका जैसे देश में जहां साइबर युद्ध की तैयारी चल रही है, वहां अपनी ही सुरक्षा में सेंध लगना चिंताजनक है. प्रभावित कर्मियों को सतर्क रहने की सलाह दी जा रही है. उन्हें संदिग्ध कॉल या ईमेल से बचना चाहिए.
यह ब्रीच सिर्फ एक तकनीकी खामी नहीं, बल्कि बड़े सिस्टम की निगरानी और सुरक्षा व्यवस्था की कमी को दर्शाता है. पेंटागन अब अपनी साइबर सुरक्षा को और मजबूत करने की दिशा में काम कर रहा है. भविष्य में ऐसे हमलों से बचने के लिए बेहतर तकनीक और निरंतर निगरानी की जरूरत है. 27.6 लाख लोगों का डेटा उजागर होना छोटी बात नहीं. यह घटना याद दिलाती है कि डिजिटल युग में डेटा सुरक्षा कितनी महत्वपूर्ण है, खासकर सैन्य क्षेत्र में. जांच के नतीजे और आगे के कदमों पर सबकी नजर रहेगी.
---- समाप्त ----


TOPICS: